L’observation du niveau de maturité des organisations en matière d’IA fait apparaître un paradoxe. Les expérimentations se multiplient, portées par des collaborateurs motivés et des directions métier désireuses d’avancer. Pourtant, rares sont celles qui se transforment en projets pérennes, rentables et susceptibles de modifier durablement la performance et la valeur apportée aux clients ou aux usagers.
La difficulté ne réside généralement ni dans la technologie, ni dans l’absence d’applications concrètes. Elle provient souvent de la difficulté collective à décider. Les directions générales hésitent à engager des moyens sans que les résultats attendus aient été définis. Les métiers testent à la marge et les collaborateurs expérimentent en exposant les données de l’entreprise de façon non cadrée. Les directions informatiques découvrent des usages qu’elles n’ont ni homologués ni sécurisés. Les directions des ressources humaines sont confrontées à des questions de gestion des compétences et d’organisation sans avoir été associées en amont. Les directions juridiques sont sollicitées tardivement concernant des pratiques déjà initiées. Chaque fonction raisonne pour son périmètre. Faute d’instance et de méthode, arbitrer collectivement est un vrai challenge.
Cette situation ne traduit pas un défaut d’intelligence ou d’engagement. Elle traduit l’absence d’une gouvernance adaptée. Non pas une gouvernance entendue comme un dispositif de contrôle, mais comme la capacité d’une organisation à définir ce qu’elle entend faire de l’intelligence artificielle, ce qu’elle s’autorise, ce qu’elle s’interdit, et selon quels critères elle apprécie la valeur créée.
De l’attentisme à la fuite en avant : deux impasses symétriques
Face à l’accélération des moyens disponibles, deux attitudes prédominent.
La première est celle de l’attentisme. La rapidité d’évolution des modèles, la complexité des choix techniques et le sentiment d’être en retard conduisent à différer toute décision. Cette prudence se comprend : les choses vont tellement vite qu’être conscient de n’être pas à jour des dernières avancées relève de la lucidité. Elle freine toutefois le positionnement stratégique vis-à-vis de ce qu’on veut faire de l’IA car on ne sait pas vraiment de quoi on parle. Durant ce temps d’hésitation, les pratiques individuelles se développent en dehors de tout cadre.
La seconde est celle de la précipitation. Les expérimentations se multiplient, fréquemment à l’initiative des métiers ou directement des collaborateurs, sans vision de pérennité, sans évaluation de la rentabilité et sans anticipation des exigences d’exploitabilité, de sécurité, de conformité et d’industrialisation. Les coûts s’accroissent, les données sont exposées, les outils se superposent. La direction des systèmes d’information, informée après coup, ne peut que constater les difficultés. Ce phénomène, parfois désigné comme le shadow IA, prolonge le shadow IT bien connu.
Ces deux attitudes, bien qu’opposées en apparence, présentent un point commun : la décision intervient avant que les enjeux aient été mis en commun. On utilise des outils avant d’avoir décidé d’une orientation.
L’expérience des facteurs de succès d’une transformation suggère une troisième voie, plus exigeante : prendre le temps d’aller vite. Prendre le recul nécessaire pour établir les priorités, distinguer ce que l’organisation peut faire sur le plan technique, veut faire sur le plan stratégique, et va faire sur le plan opérationnel. Il s’agit de fixer un cap, une direction, et non une destination figée, le chemin devant nécessairement conserver une part d’agilité compte tenu de la vitesse à laquelle les potentialités se font jour.
La condition préalable : exprimer ce qui ne se dit pas
Une direction générale qui s’interroge sur le coût ou les risques pour l’organisation. Des directions métier qui redoutent de perdre du temps dans des instances qui méconnaissent ses réalités de développement business. Une DSI qui redoute la constitution d’un ensemble disparate de solutions non homologuées, dont elle aura du mal à assurer l’exploitation, la maintenance et les évolutions. Une direction des ressources humaines qui anticipe les effets sociaux et la redéfinition des rôles sans cadre de dialogue. Une direction juridique qui craint d’être placée devant le fait accompli sur l’expositions de données sensibles ou négligée sur les risques liés à l’engagement de la responsabilité de l’organisation.
Tant que ces préoccupations, ainsi que les motifs d’enthousiasme ou d’irritation qui les accompagnent, ne sont pas exprimés, le collectif n’est pas en mesure d’avancer. Chacun défend une position sans pouvoir exposer ce qui est le plus important pour lui.
Le travail individuel préalable améliore l’efficacité du travail collectif. Chaque partie prenante est invitée à clarifier ses ressentis, ses contraintes, ses besoins et ses enjeux. Lorsque chacun prend conscience de ce qu’il entend faire valoir auprès du collectif, il est possible de mettre les positions de chacun en commun pour avoir une vision large de ce qui est important pour l’organisation dans son ensemble.
La richesse des angles de vue
Lorsque la direction des systèmes d’information agit isolément, elle est fréquemment perçue comme l’instance qui freine, celle que l’on évite de solliciter par crainte d’un refus motivé par la conformité ou la sécurité. Lorsque les métiers agissent isolément, leurs initiatives manquent de structuration et de pérennité. Lorsque la direction générale se limite à valider en fin de parcours, elle apporte un parrainage sans orientation.
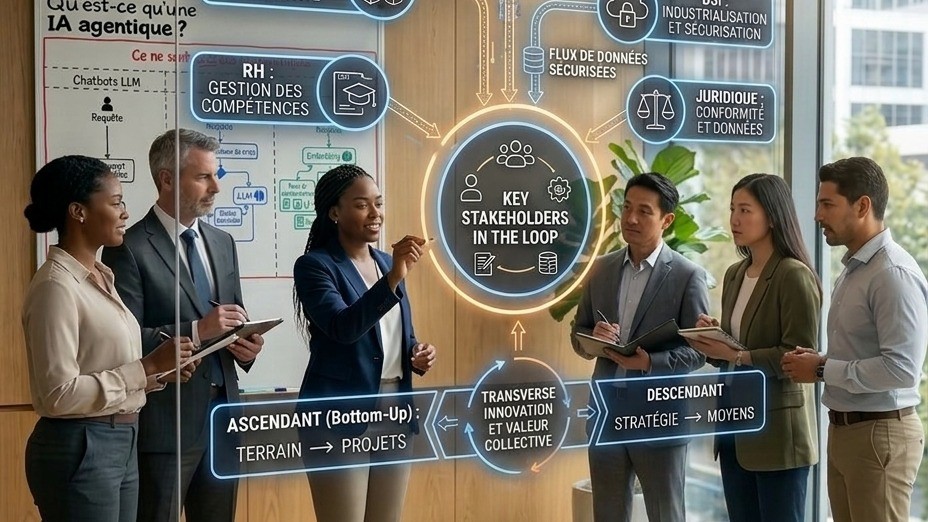
Il convient au contraire de réunir l’ensemble des perspectives. La direction générale porte la stratégie, la pérennité et le positionnement de l’organisation. Les directions métier portent le développement des activités, des produits et des services, avec un impératif d’efficacité et de productivité tout en ayant à cœur de développer leurs offres et de les faire évoluer. La direction des systèmes d’information porte l’industrialisation, l’homologation, la sécurisation, l’exploitabilité et la maintenabilité, ainsi que ses propres besoins d’accélération en matière de développement, de tests et de mises en production des moyens informatiques dont les outils d’IA font partie. La fonction chargée de la sécurité (quelle soit ou non partie intégrante de la DSI), porte les exigences de protection des systèmes et des données. La direction des ressources humaines porte l’évolution des compétences, la formation et la redéfinition progressive des rôles qui influe sur l’évolution de l’organisation elle-même. La direction juridique porte la conformité des projets et des usages aux réglementations applicables aux données et des solutions mises en œuvre.
Chacune de ces fonctions détient une pièce de la mosaïque. La direction générale ne peut arbitrer la sensibilité d’une donnée sans la direction métier, qui sait quel usage elle envisage, sans la direction juridique, qui apprécie le risque d’exposition, et sans la direction des systèmes d’information, qui connaît les modalités de sécurisation et d’exposition. La sécurité des systèmes ne constitue pas l’affaire exclusive d’une fonction. Elle se définit collectivement, au regard de la criticité des données et des traitements.
Cette association des acteurs clefs avec leurs diversités de perspectives je la nomme « Key Stakeholders in the Loop ». Elle est à la gouvernance ce que le « Man in the loop » est à l’opérationnel. Elle repose sur un constat simple : l’intelligence collective de ces partenaires aux intérêts différents nécessite d’être animée et produit alors une vision plus riche et pertinente que les positions de chaque acteurs pris isolément.
Articuler trois démarches complémentaires
Les organisations qui progressent durablement articulent trois démarches, sans en sacrifier aucune.
La démarche ascendante (ou Bottom-Up) part du terrain. Elle s’appuie sur les tâches effectivement réalisées, les données manipulées, les usages déjà expérimentés, les compétences disponibles et l’appétence des équipes. Elle structure ce qui a démontré sa pertinence, en évalue le potentiel, puis en apprécie la viabilité au regard du coût total de possession c’est-à-dire sans négliger l’ensemble des coûts récurrents et parfois cachés. Tout ne mérite pas de devenir un projet. Une grande partie mérite d’être examiné.
La démarche descendante fixe le cap, définit les priorités et affecte les moyens. Elle se nourrit des résultats opérationnels, des calculs de retour sur investissement en prenant en compte le coût total de possession pour tirer les enseignements des expérimentations et piloter les projets au fur et à mesure qu’ils sont structurés.
La démarche transverse est la plus exigeante et la plus féconde. Elle ne se limite pas à optimiser, automatiser ou industrialiser l’existant. Elle revoit les processus de bout en bout, avec les équipes concernées, afin d’envisager, via un travail commun en intelligence collective, ce que le recours à l’IA permet de faire différemment. On ne parle alors plus seulement d’automatiser ou de rationaliser des tâches mais bien d’inventer de nouvelles façons de créer de la valeur quitte à disrupter le modèle économique pour toucher de nouveaux marchés, développer de nouveaux produits, de nouveaux services et même envisager de faire évoluer la raison d’être de l’organisation.
Ces trois démarches requièrent des espaces dédiés et du temps. Des espaces pour se comprendre, concevoir ensemble, changer concrètement les modes de fonctionnement. Des espaces pour tirer le meilleur parti de la technologie dans un cadre défini et qui peut toutefois évoluer en conséquence des avancées des modèles et la progression de l’organisation. Des dispositifs d’immersion réciproque, des ateliers d’interface peuvent faire émerger les besoins, les attentes pour définir les modalités efficaces de coopération. Des ateliers d’idéation permettent d’innover en prenant en compte les différents enjeux des parties prenantes. Sans de tels lieux, la transversalité demeure une injonction.
Données, sécurité et souveraineté : des arbitrages collectifs
La distinction entre données publiques, internes et sensibles paraît évidente. Sa mise en œuvre effective suppose néanmoins la réunion de ceux qui détiennent l’information pertinente. La direction métier indique quelles données elle souhaite exploiter. La direction juridique apprécie le risque auquel une utilisation trop ouverte exposerait l’organisation. La direction des systèmes d’information décrit les modalités techniques de conservation et de traitement. La direction générale arbitre. Sachant qu’une fuite de données relatives à l’entreprise ou à ses clients peut engager la responsabilité de l’organisation, cette question ne saurait être traitée postérieurement au déploiement.
La question de la souveraineté appelle un arbitrage de même nature. Le choix entre des modèles ouverts et distants et des modèles plus spécialisés, hébergés dans les infrastructures de l’organisation ou dans des environnements dédiés, ne relève pas d’une position de principe. Des modèles spécialisés, entraînés sur les données et les besoins propres de l’organisation, peuvent se révéler moins consommateurs de ressources, moins coûteux en exploitation et plus favorables à un arbitrage entre dépenses d’investissement et dépenses de fonctionnement. Les responsables techniques, les métiers, les fonctions financières et la direction générale doivent se mettre autour de la table pour déterminer ensemble ce qu’il convient de protéger dans un environnement souverain et ce que l’on peut continuer à confier aux modèles ouverts.
En matière de cybersécurité, l’intelligence artificielle constitue à la fois un facteur de risque et un moyen de protection. Elle accroît la sophistication des attaques, notamment par la personnalisation des tentatives d’hameçonnage et l’automatisation à grande échelle. De façon symétrique, elle contribue à l’analyse des vulnérabilités, à l’automatisation de la détection et à la protection des infrastructures critiques. Là encore, les mesures de protection ne peuvent être établies et mise en œuvre que si les bonnes parties prenantes ont identifié quels sont ses systèmes critiques et comment les protéger.
Évaluer les coûts et savoir stopper ce qui n’apporte pas de valeur
La souveraineté et l’innovation ont un coût. Laisser les équipes expérimenter sans encadrement expose à une dérive alimentée par la consommation de ressources, les licences, les infrastructures, la maintenance, les évolutions et le support.
Les organisations parvenues à maturité introduisent une gestion financière rigoureuse dès la conception des projets. Calcul et optimisation des coûts, évaluation régulière du retour attendu, appréciation du coût total de possession et suivi des dépenses. Les budgets d’expérimentation sont arbitrés au regard du potentiel de gain estimé, avant tout engagement sur les coûts récurrents.
Il convient également de savoir interrompre le plus rapidement possibles les projets non viables. En développement agile, dénommé par le terme « Fail Fast », consiste à évaluer régulièrement la faisabilité et la rentabilité d’une initiative afin de décider de sa poursuite ou de son arrêt. Cette pratique constitue une activité de pilotage particulièrement importante lorsqu’on manipule des projets complexes dont les risques financiers et opérationnels doivent être suivis.
Encadrer les usages sans brider l’initiative
Le passage de l’intelligence artificielle générative à des systèmes agentiques modifie la nature du risque. Un système qui rédige ou résume est une chose. Un système qui coordonne des actions, déclenche des flux de traitement, se connecte à des interfaces externes et exécute des tâches de bout en bout en est une autre. Plus une IA gagne en autonomie, plus ses frontières, ses limites et ses habilitations doivent être définies avec rigueur.
Il appartient à la gouvernance collective de déterminer ce qu’il est possible de faire, ce que l’on souhaite faire et ce que l’on va effectivement faire, tout en maintenant une validation humaine pour ce qui doit l’être. Cet arbitrage ne saurait résulter d’une décision exclusivement technique.
Au quotidien, la charte relative aux usages constitue l’instrument le plus simple et fréquemment le plus mal compris. Il s’agit d’un document concis, élaboré conjointement par la direction générale, la direction des systèmes d’information, les juristes et la direction des ressources humaines, qui précise les outils autorisés, les données susceptibles d’y être traitées, les usages proscrits et les précautions requises. Elle ne saurait empêcher totalement les usages non encadrés, mais elle sensibilise et fournit un référentiel commun. Elle doit en outre être actualisée dans le cadre de la gouvernance au fur et à mesure que l’IA prend sa place dans l’organisation.
Co-Construire les processus de déploiement
Les déploiements réussis sont construits avec les futurs utilisateurs et avec les référents ou ambassadeurs, ceux qui ont déjà une bonne connaissance des solutions et en faciliteront l’adoption. Ce sont eux qui, avec les équipes, contribuent à définir les modalités de déploiement, par vagues successives, en construisant une stratégie prenant en compte le potentiel, les risques et l’appétences des utilisateurs.
Il est nécessaire de clarifier leur rôle, leurs relations avec les utilisateurs et les modalités de traitement des obstacles, des réticences et des résistances pour en faire des relais et des soutiens à pour permettre l’adoption des nouveaux usages.
Les « Key Stakeholders in the Loop » définissent et porte Vision et feuille de route. Ils travaillent ensemble à créer de nouveaux modes de fonctionnement rendu possibles par la technologie. Leur rôle est également d’arbitrer, de priorise, et de piloter les projets tout au long de leur cycle de vie. Les premières instances de ces comités requièrent une animation exigeante afin d’en établir les bases car, une fois de plus, les projets IA nécessitent un pilotage agile dont les fondements doivent être régulièrement questionnés.
C’est à ces conditions que l’on passe de chantiers d’expérimentation isolés à des projets pérennes, rentables et porteurs de transformation, dont les résultats peuvent être mesurés.
Comment mesurer la complétude d’une gouvernance agile de l’IA ? On pourrait imaginer qu’à chaque instance « Key Stakeholders in the Loop » on pose ces 2 questions :
Quelle vision, actuellement portée par l’un des Key Stakeholders, les autres n’ont-ils pas encore entendue ?
Et que perdrait la décision à être prise sans elle ?
« l’intelligence humaine ne doit pas se laisser aveugler par la technique ; elle doit au contraire redoubler de conscience, de reliance et de sagesse pour guider les métamorphoses de notre avenir. » Edgar Morin
Article rédigé à l’aide de l’IA par Loïc Delcros
L’humain au cœur des choix stratégiques en matière d’Intelligence Artificielle